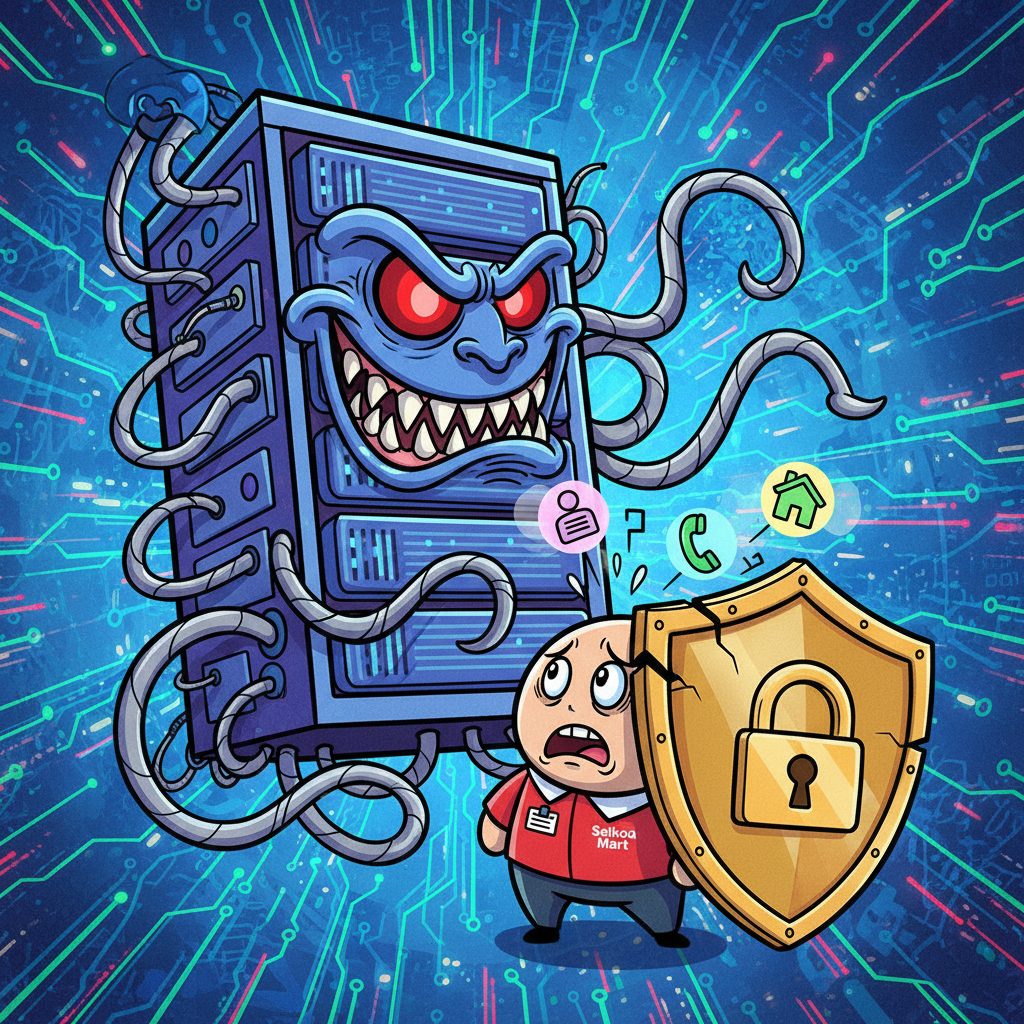
北海道を中心に店舗展開するコンビニ大手「セイコーマート」は29日、自社運営のスマートフォンアプリにおける会員情報を保管しているサーバーが不正アクセスされたと発表しました。この事件により、約57万人分の個人情報が流出した可能性が浮上しています。
同社は調査を進める中で、氏名や住所、電話番号といった会員情報が漏洩の危険にさらされていることを明らかにしました。幸いなことに、パスワードは流出しておらず、個人情報や電子マネー機能が不正利用された事実も確認されていません。また、クレジットカードのデータは同社が保有していないということです。
この問題の発覚経緯について詳細を述べると、24日午後10時から11時頃にかけて、不正者により退会処理が行われたアカウントが1件確認されました。その後28日の午後5時過ぎにサーバーが不正アクセスされていることが判明し、状況は急速に悪化していきました。
セイコーマートはこの件に関して、「多大なご迷惑とご心配をおかけし、深くおわび申し上げます」とコメント。今後も詳細な調査を進めると共に、再発防止策の強化を図っていく方針です。
セイコーマートは北海道を中心に全国展開する大手コンビニであり、多くの顧客が利用しています。そのため今回の情報漏洩事件は、同社だけでなく、幅広いユーザー層に影響を与える可能性があります。個人情報保護に関する意識も高まりつつある中、企業としてのセキュリティ対策の重要性が改めて浮き彫りになった事案です。
今後は、セイコーマートを含む多くの企業が、デジタル化が進む中で発生する可能性のあるサイバーセキュリティ上の脅威にどう対処していくかが問われます。ユーザーからの信頼を取り戻すため、企業側は透明性を持って情報公開を行い、顧客に対する説明責任を果たしていく必要があります。また、技術的な面でのセキュリティ強化と併せて、社内体制や従業員教育にも力を入れることが求められるでしょう。
この事件は、個人情報保護の重要性を再認識させる絶好の機会でもあります。企業側においても、データ漏洩から顧客のプライバシーを守り抜くことが求められ、そのための努力が今後さらに求められる時代になってきています。

返信を残す